7 Switched Networks
In diesem Kapitel fokussieren wir uns auf Layer 2. Dazu gehören MAC, Switches wie auch VLANs.
8 MAC-Adresse
Die Medium Access Control Adresse, oder kurz MAC Adresse, wird vor allem in Netzwerktechnologien IEEE802.x genutzt. Bekannteste Vertreter natürlich 802.3 für Ethernet und 802.11 für Wireless Kommunikation. Jedes Gerät, besser gesagt jede Schnittstelle hat von Beginn an eine MAC-Adresse, welche die Schnittstelle weltweit eindeutig identifiziert. Die Adresse besteht aus 6 Byte, wovon die ersten 3 Byte der Organizationally Unique Identifier (OUI) ist und die nächsten 3 Byte eine Laufnummer. Die OUI ist quasi der Bereich der einem Hersteller zugeordnet wird, wo bei ein Hersteller auch mehrere haben kann. Als Beispiel: Der Bereich 00:03:FF gehört zu Microsoft und zusammen mit den hinteren 3 Byte sind wird jedem produzierten Gerät mit Schnittstelle, eine Adresse eingeimpft.
Die nachfolgende Abbildung (Siehe Figure 8.1) zeigt ein Beispiel einer MAC-Adresse, zusammen mit der Broadcastadresse.
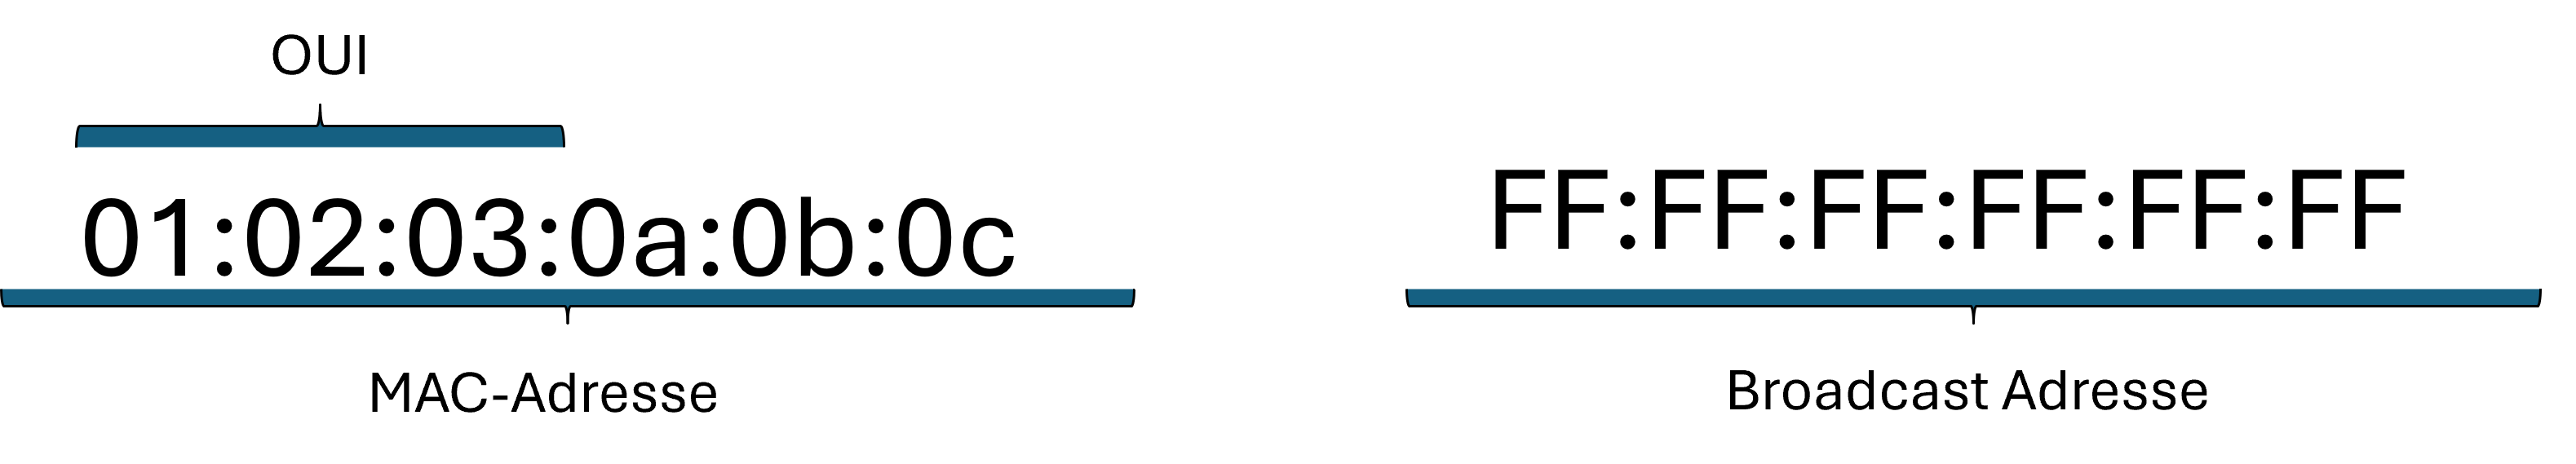
Die Broadcastadresse erlaubt alle Teilnehmer anzusprechen die am gleichen Kanal angeschlossen sind (Im Bergdorf Chapter 8 entspricht dies einem Tal).
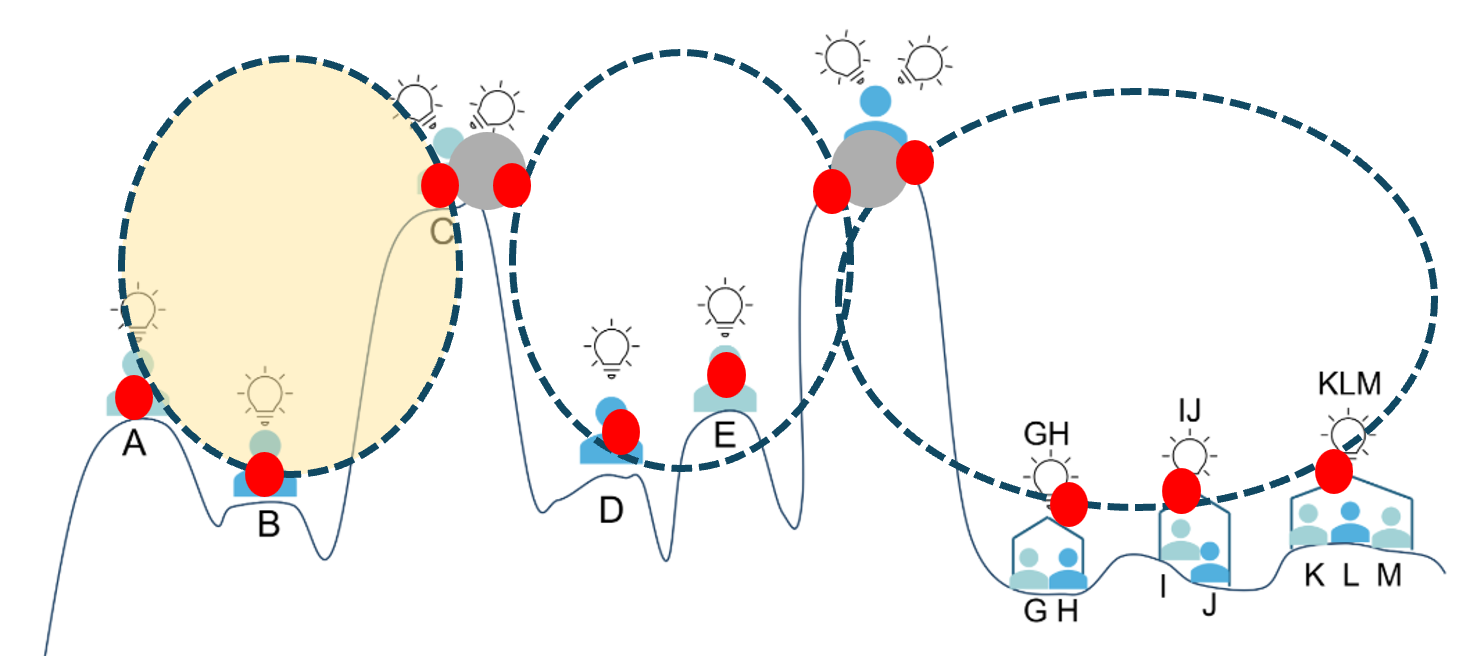
Die MAC Adresse ist eine fundamental wichtige Adresse in der Kommunikation. Damit dies auch robust funktioniert, müssen die damit verbundene Konzept sehr einfach sein, um auch genügend robust zu sein. Obwohl die Adresse weltweit eindeutig ist, kann sie aber auch sehr einfach manipuliert werden. Oft kann man im Netzwerktreiber sogar seine MAC-Adresse überschreiben oder falls das nicht möglich ist, mit kleinen Code-Scripten manipulieren.
Kurz: Die MAC ist eineindeutig, aber auch einfach zu manipulieren. Aus diesem Grund gilt es zu verhindern, dass ein Angriff überhaupt auf die Layer 2 Schiene in einem Netzwerk zugriff erhält.
9 VLAN
VLAN steht für Virtual Local Area Network und ist eine Standardtechnologie in Netzwerken. Grundlegend ist die Idee einer virtuellen Trennung von Broadcastdomänen mit allen Aspekten von Sicherheit, Debugging, Fehleranfälligkeit und Segmentierung. Sinn und Zweck soll direkt an nachfolgendem Beispiel betrachtet werden.
9.1 Beispiel: Muster AG
Ein Unternehmen Muster AG arbeitet in einem Gebäude mit 3 Stockwerken. Teilt man alle Netzwerkteilnehmer in Kategorien ein, könnte man diese wie folgt zusammenfassen:
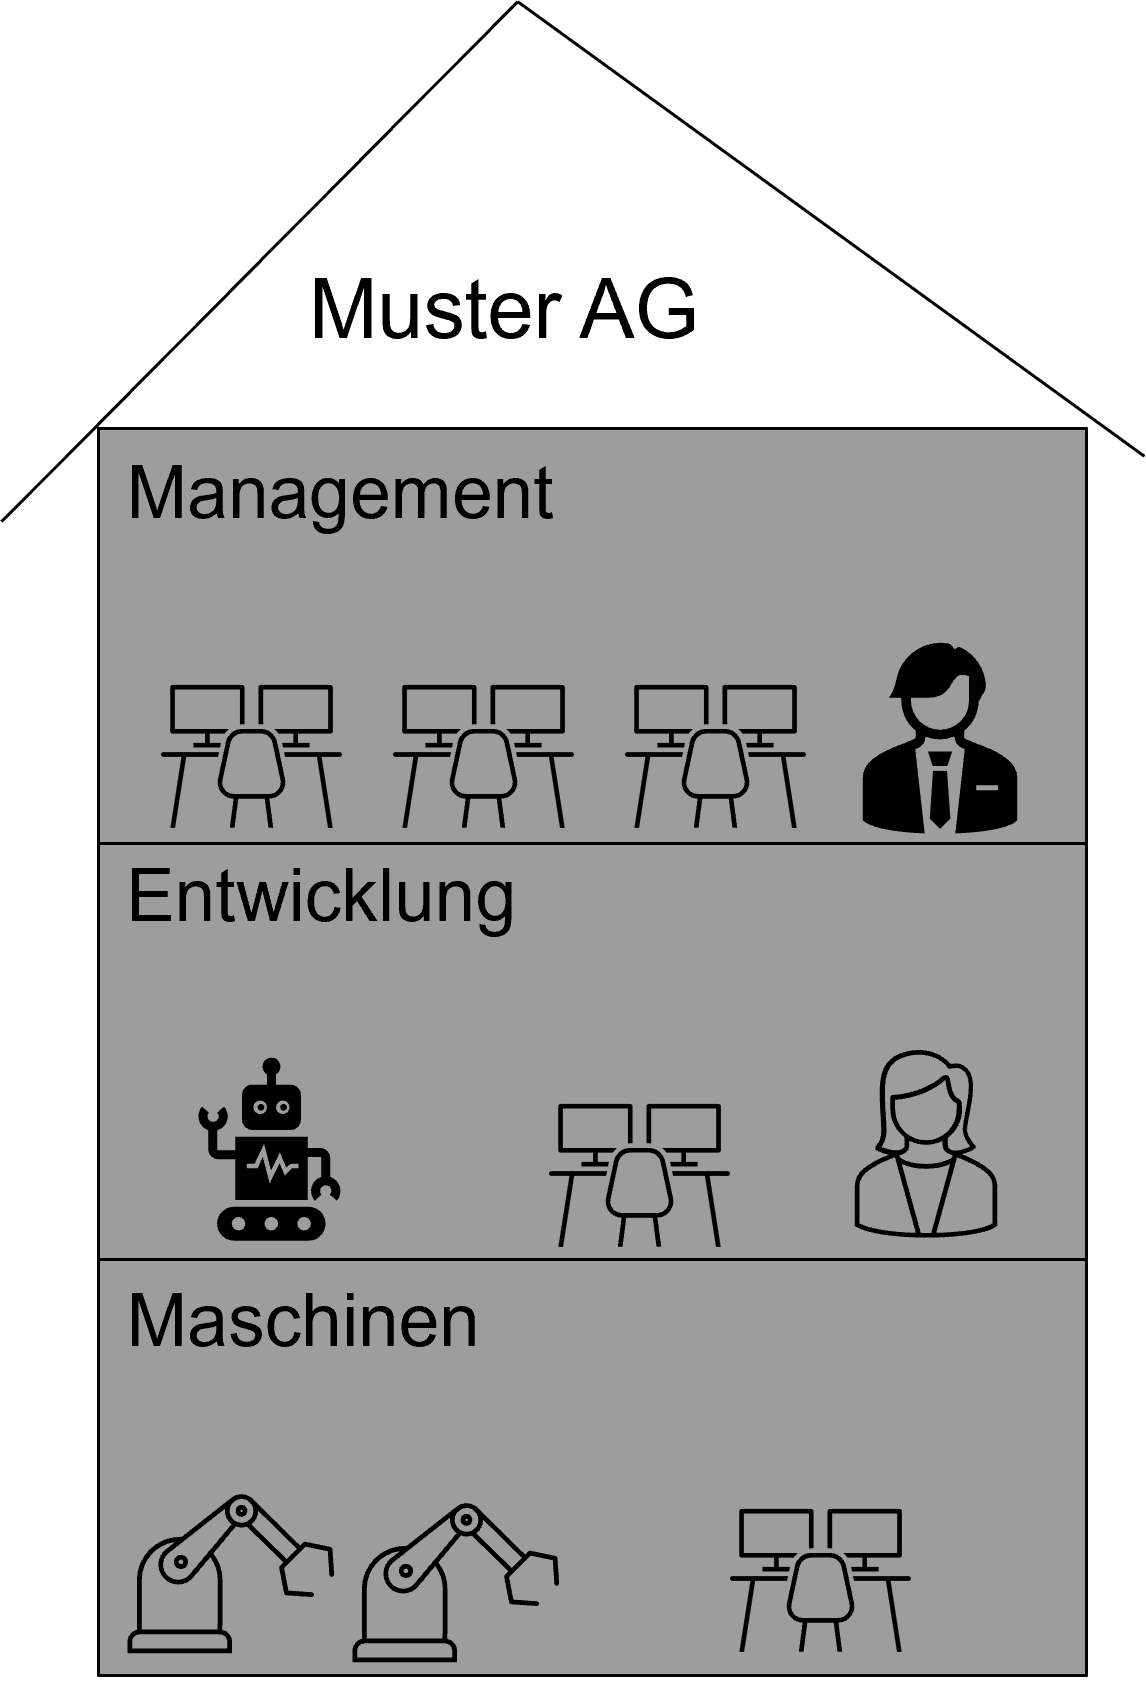
| ID | Kategorie | Bemerkungen |
|---|---|---|
| 1 | Office | Büro Netzwerke |
| 2 | Entwickler | Server, Entwickler |
| 3 | Roboter | Roboter und Steuerungen |
Es ist anzunehmen, dass jedes dieser Netzwerke ein eigenes Subnetz erhaltet. In diesem Beispiel möchten wir aber auf Layer 2 fokussieren. Wie könnte die entsprechende “Verdrahtung” davon aussehen? Da es von jeder Kategorie Teilnehmer auf jedem Stockwerk hat und es auch anzunehmen ist, dass sich diese Aufteilung dynamisch verändern kann, würde man wohl pro Stockwerk und pro Kategorie einen Switch aufstellen (Siehe Figure 9.2).
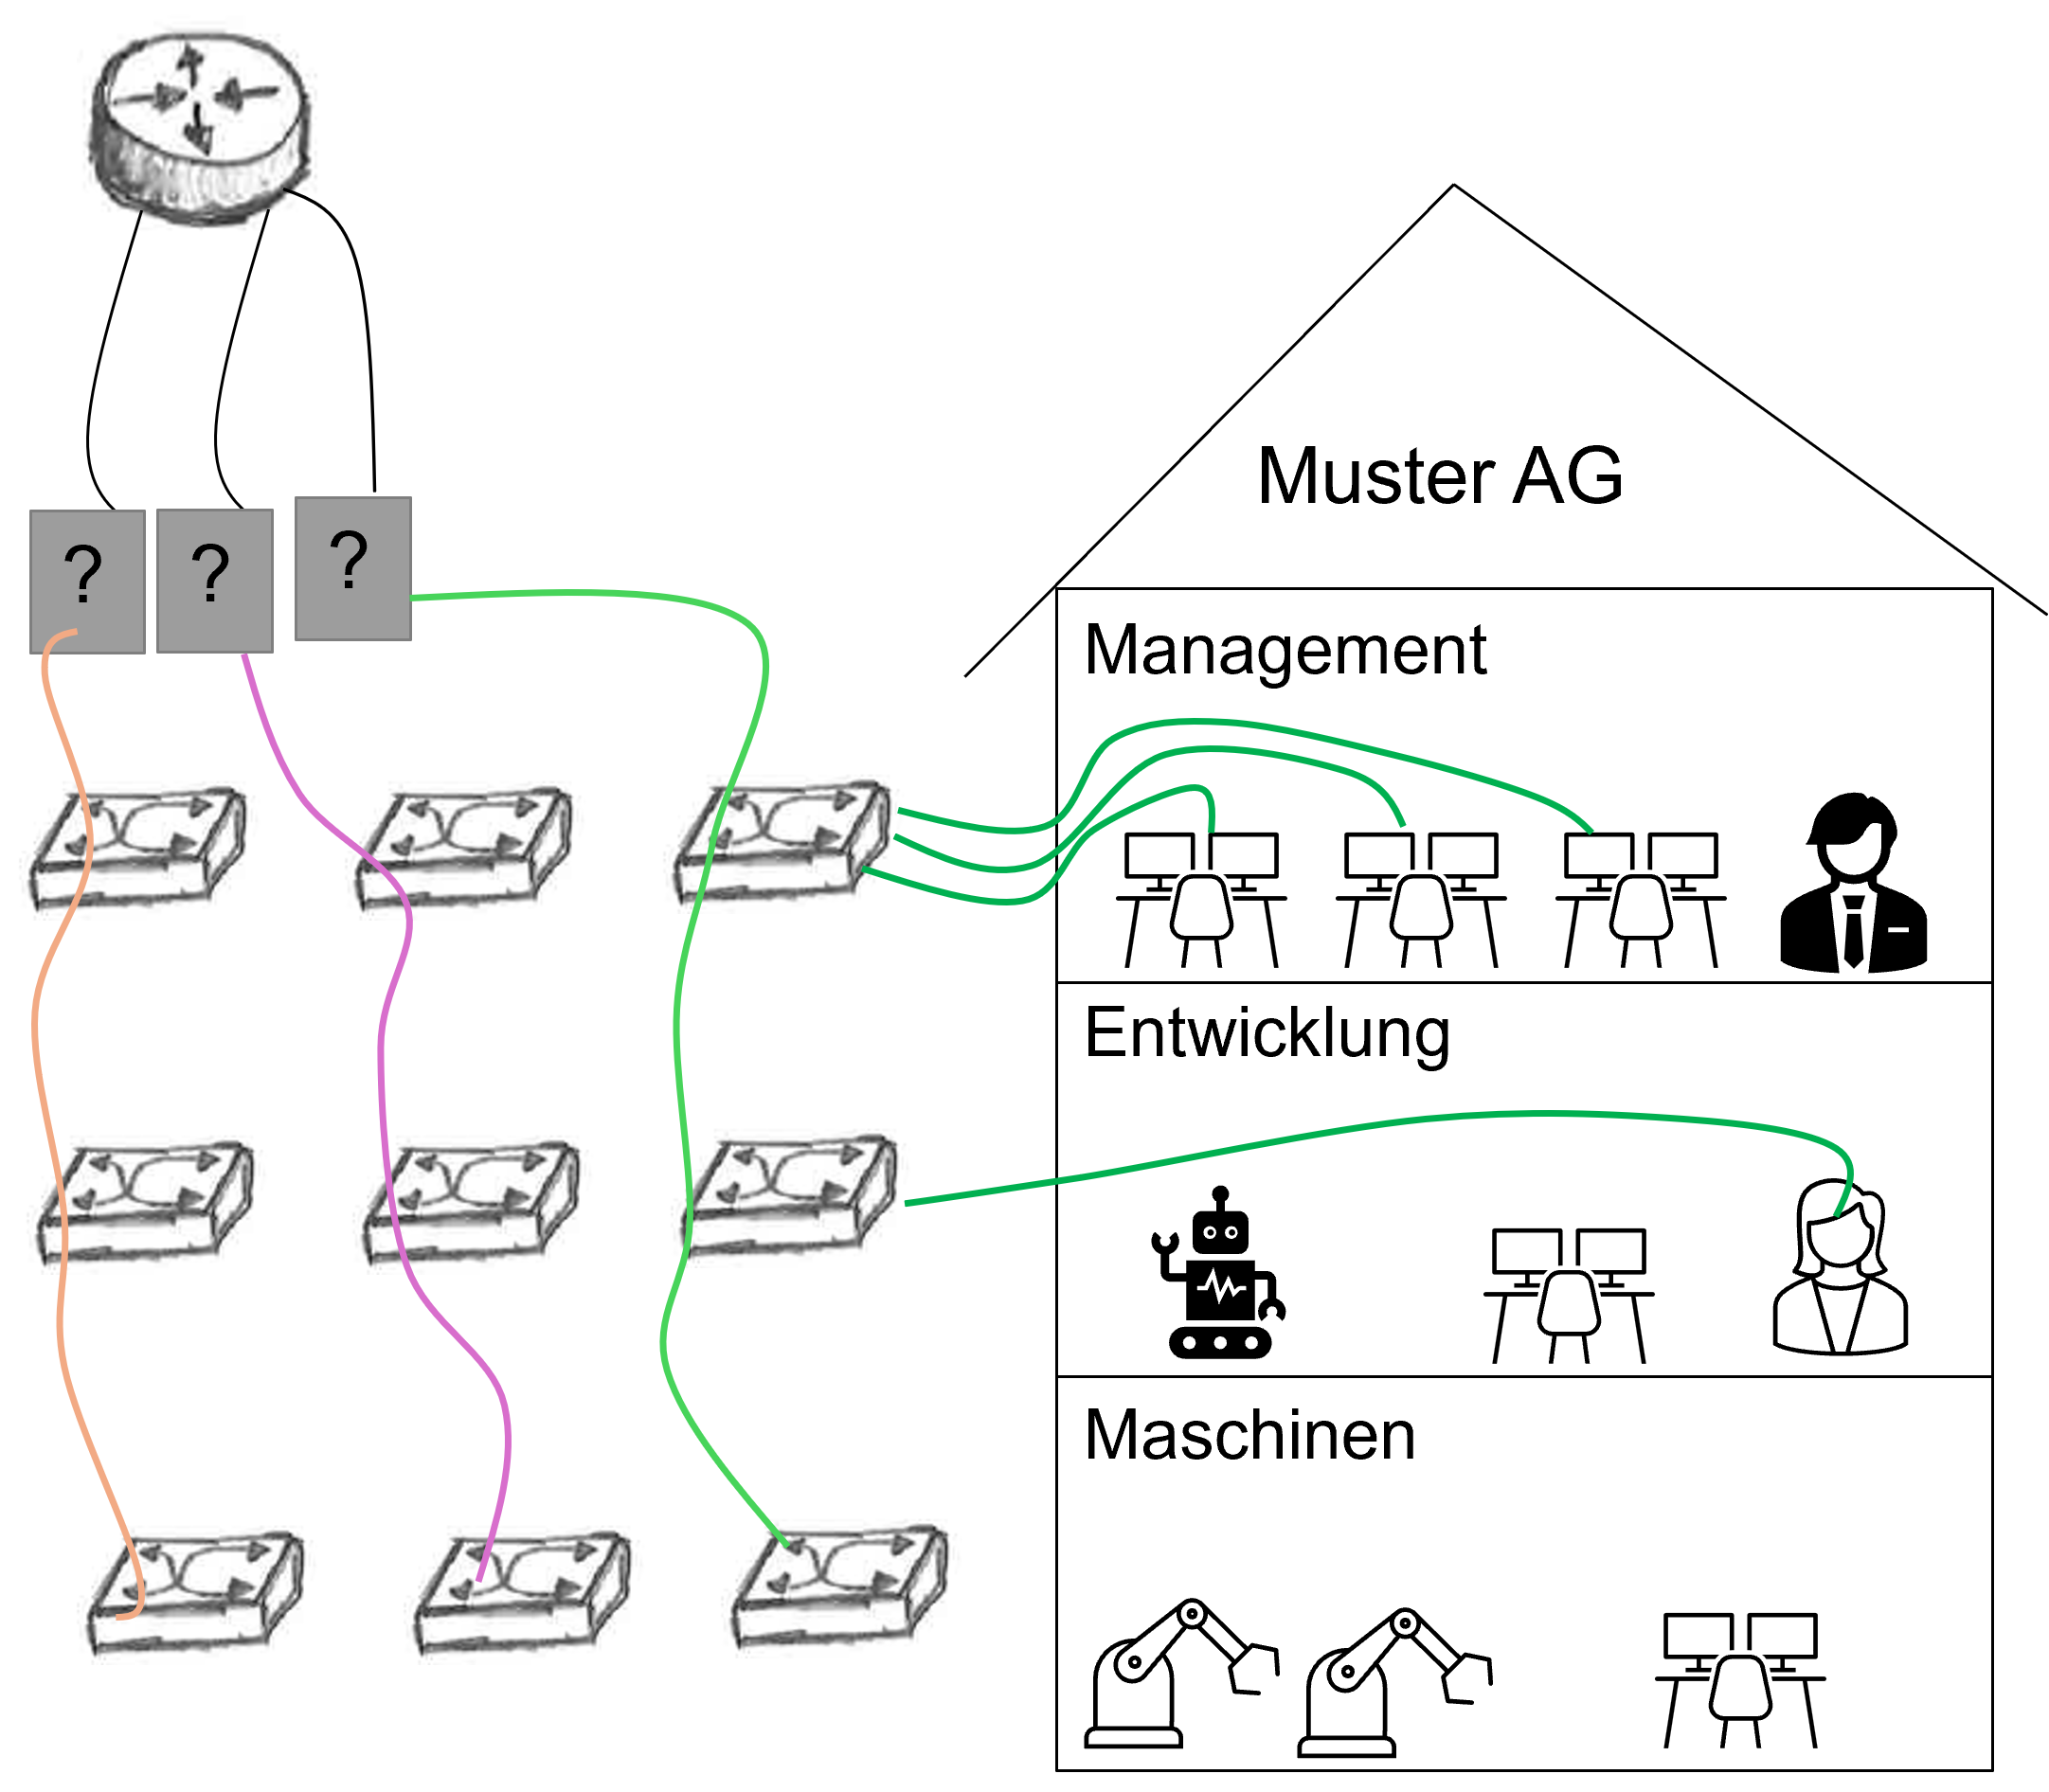
Für die nötige Flexibilität bräuchte jeder dieser Switch Reserveports, um auf Veränderungen reagieren zu können. Nimmt man die obige Grafik für die Startbedingungen könnte man annehmen, dass es ungefähr 4 Office Geräte, 2 Entwickler und 3 Roboter sind. Für Standardisierung nehmen wir vielleicht pro Stockwerk einen 24-Port Switch. Pro Stockwerk macht das 72 Ports, obwohl pro Stockwerk nicht mehr als 4 Ports verwendet werden. Es wird noch schlimmer. Was wenn noch ein neues Subnetz hinzukommt? z.B. ein Servernetz?
Es ist offensichtlich, dass dieses Konzept unbrauchbar ist. Man kann kaum auf Veränderungen reagieren und die Auslastung der einzelnen Geräte ist mehr als schlecht. Denkt man weiter, kommen noch viele Aspekte hinzu - Sicherheit, Effizienz, Aufteilung usw. Wie zu erwarten, VLANs machen uns das Leben deutlich einfacher.
9.2 VLAN Grundlagen
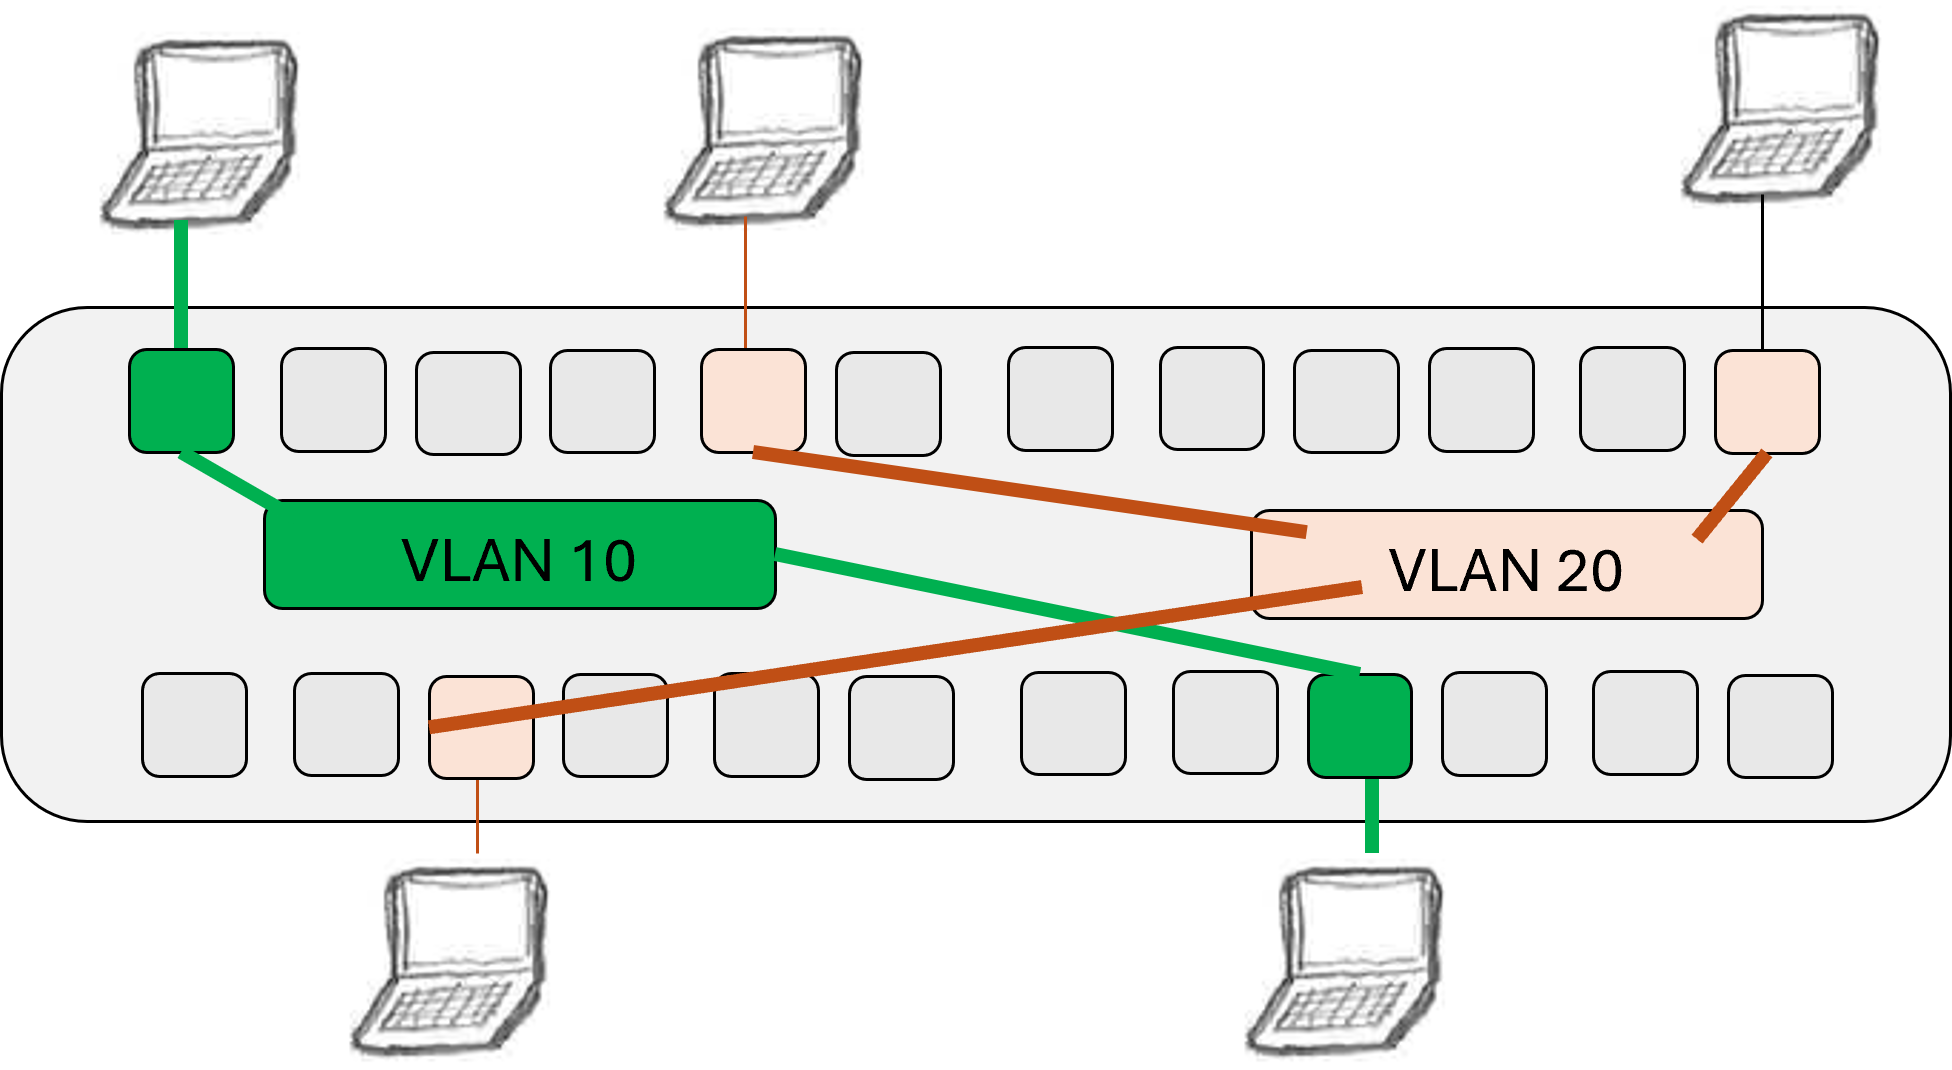
Ein VLAN ist nichts anderes als ein virtueller Switch. Dabei möchten wir die physische Hardware eines Switches nutzen und darauf virtuelle Switches errichten, so dass wir die Portzuteilung dynamisch an unsere Anforderungen anpassen können. Für eine bessere Vorstellung sehen wir uns Figure 9.3 an. Auf diesem Switch ist VLAN10 und VLAN20 konfiguriert. Ausserdem hat VLAN10 zwei Ports und VLAN20 3 Ports. Die beiden VLANs sind logisch getrennt, und arbeiten als ob pro Subnetz ein eigener Switch verwendet wird.
9.3 IEEE 802.1Q
VLAN ist eine Layer 2 Technologie auf Ethernet und erweitert IEEE 802.3 zu IEEE 802.1Q. Dabei wird das Type/Length Feld genutzt. Wird an dieser Stelle der Typ 0x8100 erkannt, handelt es um 802.1Q und es werden weitere 4 Byte eingeschoben, damit rutsch der Type nach hinten:
- 2 Byte für Protocol Identifier
- VLAN Priority und CFI (4 Bit)
- VLAN ID (12 Bit)
Es wird daraus: Ziel-MAC | Quell-MAC | VLAN-Identifier | VLAN-Infos | Type | Nutzdaten …
Dieses Frame ist die Grundlage, um VLANs nutzen zu können.
9.5 VLAN Zuweisung
…
10 Konfigurationsbeispiele
10.1 Mikrotik RB750
10.1.1 Bridge im RouterOS
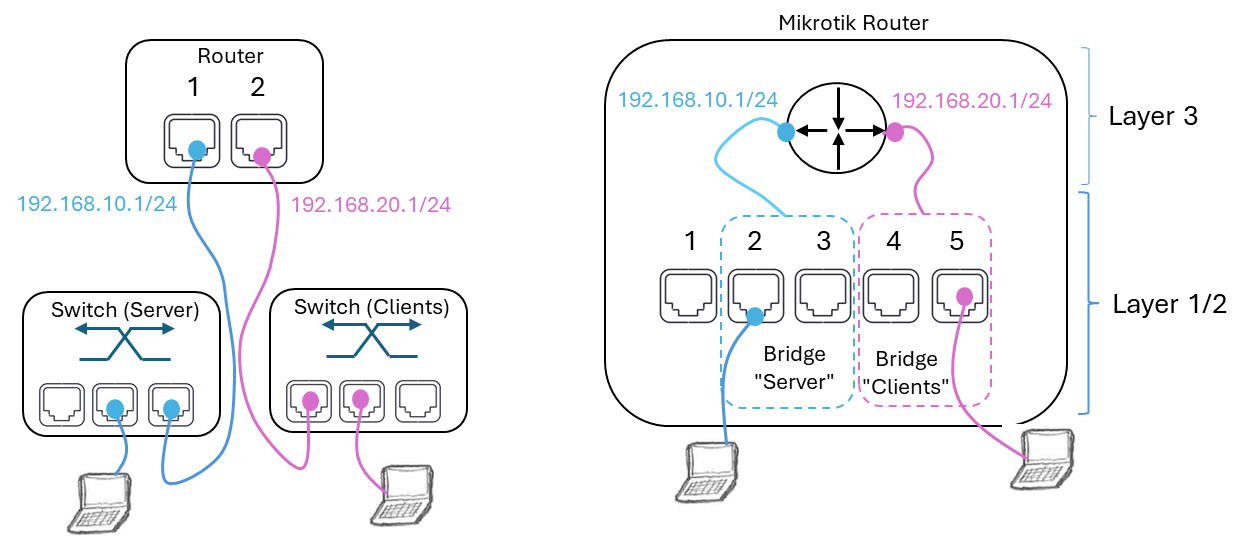
Router von Mikrotik können Ports flexibel zu Bridges zuordnen. In der Vorstellung entspricht dabei jede Bridge einem eigenen Switch. Denkt man an einen Home Router des Internet Service Provides, hat man meistens einen Port für die Kommunikation ach aussen (WAN) und 3-4 Ports für das “interne” (LAN). Aus Sicht des Routers sind das aber nur zwei Schnittstellen - wobei das LAN 4 Switchports hat. Wenn man so will, ist dabei ein Switch in einem Router kombiniert an einem Interface angeschlossen.
In Mikrotik kann ich das genau durch die Bridge erreichen - Ich fasse also Switchports auf Layer 2 zusammen. Ein positiver Nebeneffekt ist dabei, dass diese Bridge eine logische Softwareeinheit ist und ich ohne grossen Aufwand Ports ergänzen oder entfernen kann. So ist es zum Beispiel möglich, eine Bridge zu erfassen und alles zu konfigurieren, auch wenn anfangs noch nicht mal ein physisches Port hinzugefügt ist. Konfiguriert man nun eine IP-Adresse auf einer Bridge, erstellt man eine virtuelle Router-Schnittstelle (Sinnbild: Ein Switch auf dem eine Verbindung zum Routerport geht).
Beispiel:
Stellen wir uns vor, dass es zwei Netzwerke gibt. Netzwerk A hat den Adressbereich 192.168.10.0/24 und Netzwerk B 192.168.20.0/24. In beiden Netzwerken sind Endgeräte vorhanden und die Netze sollen miteinander kommunizieren können. In einem klassischen Aufbau benötigen wir dafür einen Switch pro Netzwerk, um die jeweilige Broadcastdomäne aufzusetzen (Siehe Abbildung Figure 9.2 links). Auf der rechten Seite sieht man die Möglichkeit im RouterOS von Mikrotik. Da wurden die Switches als “virtuelle Bridge” eingerichtet, um die selbe Funktion zu erreichen. Auch diese Bridge hat eine SAT, genau wie der physische Switch.
Im folgenden die Konfigurationsschritte über Winbox:
  # Konfigurationsablauf
  1. Reset Router (Without default configuration, no Backup)
  2. Add Bridge A and B (Menu: Bridge)
  3. Assigne Ports 2,3 to Bridge A and Ports 4,5 to Bridge B (Menu: Bridge Ports)
  4. Assigne an IP to each Bridge (IP -> Addresses)
      A: 192.168.10.1/24  - Bridge A
      B: 192.168.20.1/24  - Bridge B
10.1.2 VLANs konfigurieren
Für die Konfiguration von VLANs auf einem Mikrotikgerät ist es zentral die unterschiedlichen Begrifflichkeiten klar zu trennen, im speziellen Bridge und VLAN. Hat man einen klassischen Switch, gehören alle vorhandenen Ports zu dieser physischen Einheit. VLANs werden dann in der Regel durch die Zuweisung von Untagged und Tagged Ports konfiguriert. Auf dem Mikrotikgerät funktioniert dies genau gleich. Es werden die gewünschten Ports in einer Bridge erfasst, die VLANs angelegt und die Ports mit der entsprechenden PVID gesetzt.
    # Konfigurationsablauf
    1. Zuerst wird eine Bridge erstellt und alle Switchports hinzugefügt (Menu: Bridge)
    2. Auf jedem Switchport wird analog die PVID gesetzt (Menu: Bridge -> Ports)
    3. VLANs auf der Bridge anlegen (Menu: Bridge -> VLAN)

    Damit wird das VLAN auf der Bridge verfügbar gemacht und konfiguriert, welche Schnittstellen/Ports getagged oder ungetagged behandelt werden müssen.

    Als Beispiel: Interface "Bridge", VLAN-ID = 10, tagged = .., untagged = ETH1, ETH2.

4. Aktivieren von VLAN Filtering auf der Bridge.Arbeitet man ohne VLAN werden bei Mikrotik Geräten oft mehrere Bridges erstellt, als logische Einheit zur Strukturierung von Subnetzen. Wechselt man zu VLANs erscheint da der Schritt die Bridges zu entfernen und alle Ports auf eine zu bringen, oft als ein Rückschritt. Man darf sich dabei aber nicht täuschen lassen.
VLANs werden in der Regel auf einem Switch erstellt - Also alle physischen Ports sind in einer Einheit und nur durch VLANs werden sie getrennt. Man kann in Mikrotik auch mehrere Bridges verwenden, jedoch wäre das, als würde man auch mehrere Switches aufbauen.
Empfehlung: Eine zusätzlich Bridge erstellen “MyBridge” und alle Ports dieser Bridge zuweisen und die VLANs konfigurieren.
10.1.3 VLAN Routing
VLANs arbeiten auf Layer 2 - Das bedeutet, dass ein Router nichts mit VLANs zu tun hat. Nutzt man also einen Switch mit konfigurierten VLANs, kann man pro VLAN einen Switchport an einen Routerport führen und für den Router sind es nichts anderes als eigene Subnetze. Das Routerinterface hängt am Port vom Typ AccessPort, was somit auch untagged Frames zur Folge hat. Diese Vorgehensweise ist aber sehr ineffizient, da pro VLAN eine Verbindung und ein physischer Port geopfert werden muss. Zur Lösung folgt man folgender Vorgehensweise:
- Die VLANs werden auf dem Router angelegt, auf dem Switch layer (Bridge)
- Jedem VLAN wird ein virtueller Routerport hinzugefügt, als Interface wird dafür die Bridge genutzt
- Damit der Routerport auch entscheiden kann, von oder für wen ein Paket der Bridge ist, muss die Kommunikation zur Bridge getaggt erfolgen. Dafür wird unter Bridge -> VLAN jeder VLAN-ID die Bridge als Tagged Port hinzugefügt.
- Das VLAN ist dabei hierarchisch höher als die Bridge und gilt somit als Hauptkomponente. Somit müssen alle IP-Adressen und Funktionen wie DHCP, auf das VLAN gelegt werden.
10.2 Cisco CBS220
.